Zentrale Identitäten
Nutzer und Gruppen werden über Entra ID, LDAP oder SAML synchronisiert – ohne Doppelpflege im KI Cockpit.
Autorisierung auf Ressourcen-, Modell- und Funktionsebene, synchronisiert mit Ihrem Identity Provider. Konsequent nach Need-to-know-Prinzip – durchgesetzt in jeder Antwort, jedem Assistenten und jeder Systemanbindung.
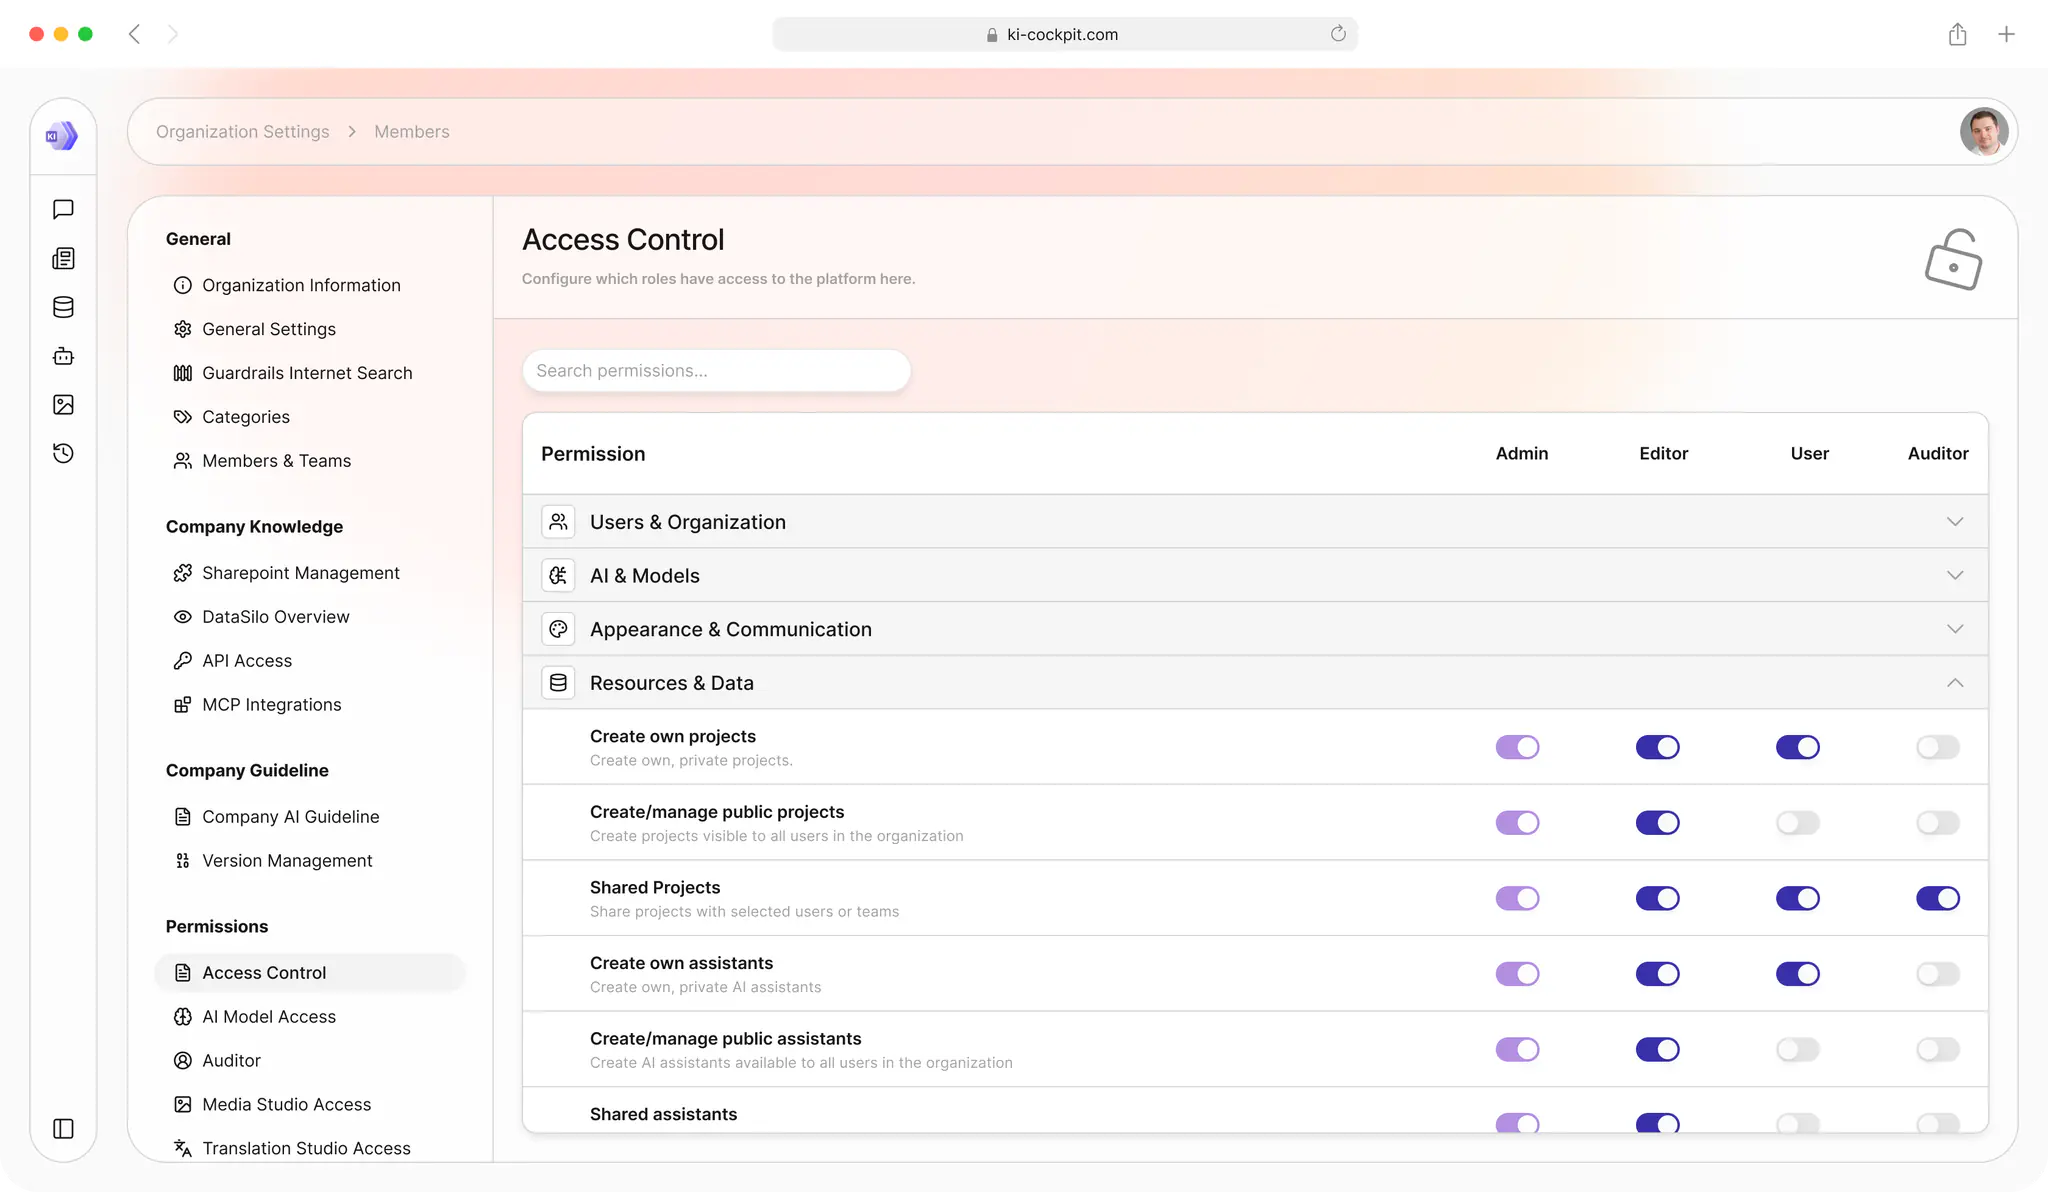
Berechtigungen sind keine Oberflächen-Einstellung, sondern greifen bei jeder Verarbeitung: Antworten entstehen ausschließlich aus Quellen, für die der anfragende Nutzer autorisiert ist.
Nicht autorisierte Ressourcen sind unsichtbar,
ohne Rückschluss auf deren Existenz
Modellseitige Einschränkungen werden dem Nutzer im Chat transparent mitgeteilt
Durchgängiges Konzept in allen Modulen des KI Cockpit
Die Modellwahl ist Teil der Zugriffskontrolle. Pro Nutzer und Gruppe können Modellverfügbarkeit und KI-Assistenten gesteuert werden.
Für sensible Datenbestände lässt sich so technisch erzwingen, dass ausschließlich freigegebene KI-Modelle zum Einsatz kommen.
Modellfreigaben je Nutzer oder Gruppe
Feste Modell-Zuweisung je Assistent
Sichere Verarbeitung sensibler Daten
Für interne Revision und Compliance steht optional eine dedizierte, streng limitierte Leserolle zur Verfügung – so ausgelegt, dass Prüfbarkeit und Mitarbeitervertrauen kein Widerspruch sind.
Zugriff ausschließlich auf geteilte Ressourcen (ab zwei berechtigten Personen) – private Inhalte bleiben unzugänglich
Optionale Rolle für Unternehmen mit hohen Anforderungen an Compliance
Keine Schreib- oder Löschrechte; Aktivierung nur durch den Admin, maximal zwei Auditoren pro Organisation
Generative KI im Unternehmen muss zuverlässig sicherstellen, dass Mitarbeitende nur auf Inhalte zugreifen, für die sie autorisiert sind. Das mehrschichtige Rechtekonzept prüft Berechtigungen vor jeder Verarbeitung und verhindert so, dass nicht freigegebene Daten in Antworten einfließen.
Drei Ebenen: Daten, Nutzer, Modelle
Freigaberechte für alle Ressourcen und MCP-Funktionen
Audit Logs, Budgets und Guardrails inklusive
Nutzer und Gruppen werden über Entra ID, LDAP oder SAML synchronisiert – ohne Doppelpflege im KI Cockpit.
Berechtigungen folgen der Organisationsstruktur; Änderungen im Identity Provider wirken unmittelbar auf den KI-Zugriff.
Die Rechtevergabe erfolgt auf Gruppen- oder Einzelnutzerebene – je Ressource, Modell und Funktion.
Zugriff wird je Datenquelle explizit vergeben. Nicht autorisierte Quellen erscheinen weder in Suche noch in Antworten.
Getrennte Rechte für Erstellung, Bearbeitung, Freigabe und Nutzung.
Zugriff folgt Mitgliedschaft und Rolle. Projekträume ohne Berechtigung sind nicht sichtbar.
Autorisierung bis auf die einzelne Funktion eines angebundenen Systems.
Richtlinien definieren, welche Inhalte die KI im Internet nicht recherchieren darf – bis zur vollständigen Deaktivierung der Websuche.
Nutzungs- und Kostenkontrolle über Limits je Nutzer, Gruppe oder Organisation.
Einzelne Funktionen angebundener Systeme organisationsweit deaktivieren oder gezielt je Nutzer und Gruppe freigeben.
Sicherheitsrelevante Vorgänge werden protokolliert und sind für Betrieb und Revision nachvollziehbar.
7-tägige kostenlose Testversion
Es kostet Sie nichts, eine Alternative auszuprobieren.
Wir begleiten Sie bei einer Pilotphase: Setup in Tagen, nicht Monaten. Persönliches Onboarding. Messbarer Mehrwert ab Tag 1.